L’attacco hacker a Revolut di settembre 2026 non è stata una violazione dei sistemi della banca ma una truffa di identità riuscita. Per circa cinque mesi qualcuno ha usato una casella PEC autentica del Ministero dell’Interno per chiedere a Revolut, a nome della Polizia Postale, i dati di un gruppo ristretto di clienti, e la banca li ha consegnati. Il 12 settembre Revolut ha avvisato via email i circa 680 clienti coinvolti, in gran parte titolari di grandi patrimoni in criptovalute. Sono usciti documenti d’identità, selfie di verifica, indirizzi, numeri di telefono e storico delle transazioni. Non sono uscite password, PIN o credenziali, e nessun conto è stato svuotato. Il gruppo IAmNotAVillain ha chiesto un riscatto di 3 milioni di dollari, scaduto il 17 settembre. Qui trovi la cronologia verificata, cosa rischia chi è coinvolto, cosa devono fare gli altri clienti e cosa cambia nel giudizio su Revolut.

Cosa è successo a Revolut: la cronologia
La vicenda è diventata pubblica venerdì 12 settembre 2026, quando Revolut ha inviato ai clienti coinvolti un’email che parla di “un recente incidente di sicurezza, consistente in un furto d’identità esterno che ha causato la condivisione di alcuni dei tuoi dati personali con una terza parte non autorizzata”. Lo stesso giorno la testata TechCrunch ha ottenuto conferma da un portavoce, che ha descritto una “sofisticata truffa di impersonificazione esterna” condotta con un dominio email di un’agenzia governativa legittima.
Nei giorni successivi la stampa italiana ha ricostruito il lato italiano della storia. Il 15 settembre Corriere e MilanoFinanza hanno riportato le verifiche di Polizia Postale, Agenzia per la Cybersicurezza Nazionale e Banca d’Italia. Il 16 settembre il team investigativo Duel ha indicato la casella usata dai truffatori, un indirizzo PEC della Prefettura di Reggio Calabria sul dominio del Ministero dell’Interno, e il falso “ordine europeo di indagine” con cui si presentavano come Polizia Postale. Il 17 settembre il gruppo IAmNotAVillain ha lanciato pubblicamente un ultimatum di 24 ore per un riscatto da 3 milioni di dollari, scaduto alle 18:30 senza che al momento in cui scriviamo risultino conseguenze rese pubbliche. Gli hacker hanno anche rivendicato il furto di 147 GB di dati da forze dell’ordine italiane, ma secondo Il Sole 24 Ore i primi accertamenti non lo confermano.
Come hanno fatto: la truffa della PEC istituzionale
Gli hacker non hanno forzato nulla, hanno chiesto. Le banche sono obbligate per legge a rispondere alle richieste di dati delle autorità giudiziarie e di polizia, e Revolut riceve ogni giorno richieste di questo tipo da decine di paesi. I truffatori hanno ottenuto le credenziali di una casella PEC del Ministero dell’Interno, secondo la società di intelligence Hudson Rock tramite un malware infostealer che ruba password dai computer infetti, e da quella casella hanno inviato a Revolut Bank UAB, la banca lituana del gruppo, richieste di informazioni su clienti specifici.
Le richieste avevano l’autenticazione tecnica del dominio in regola, perché la casella era vera. Revolut lo ha spiegato così, con le richieste che “sono state evase come standard di conformità legale, con la ragionevole aspettativa che si trattasse di un’indagine autentica”. È il punto debole della storia. Un ordine europeo di indagine vero passa da canali giudiziari precisi e non da un’email, per quanto certificata, e la banca ha risposto per mesi senza una verifica indipendente. I clienti presi di mira non erano casuali, ma selezionati con analisi della blockchain tra chi deteneva grosse somme in criptovalute, il che spiega il valore che i dati hanno sul mercato criminale.
Quali dati sono stati rubati e a chi
I dati consegnati comprendono, secondo la notifica inviata da Revolut, nome, data di nascita, indirizzo postale, email e numero di telefono, le copie dei documenti d’identità caricati all’apertura del conto, passaporti e patenti compresi, e in alcuni casi i selfie di verifica, gli estratti conto e la cronologia delle transazioni, con i movimenti in bitcoin in evidenza. Sono i dati che ogni cliente consegna quando apre un conto e che una banca è tenuta a conservare.
Il numero di persone coinvolte non è stato dichiarato da Revolut, che parla di un numero “limitato” di clienti. Il Financial Times e le altre testate parlano di circa 680 profili, definiti “crypto whale” per l’entità dei patrimoni. Tra i nomi circolati ci sono un tennista professionista, l’amministratore delegato di una piattaforma di gioco online e l’ex responsabile dell’exchange Mt. Gox. Dal 13 settembre chi detiene i dati ha iniziato a pubblicarne alcuni su un canale Telegram, a dimostrazione di averli davvero.
Cosa rischiano i clienti coinvolti
Chi è tra i 680 non rischia di vedersi svuotare il conto, perché le credenziali non sono uscite e i sistemi non sono stati violati. Rischia però due cose concrete. La prima è il furto d’identità, perché con copia del documento, selfie, indirizzo e data di nascita si può tentare di aprire conti, contratti o finanziamenti a nome della vittima. La seconda, più immediata, è il phishing mirato. Un truffatore che conosce il tuo nome, la tua banca, il tuo indirizzo e l’importo di una transazione recente può fingersi un operatore Revolut in modo molto convincente e chiederti di “confermare” un’operazione, leggere un codice o autorizzare un bonifico.
A questo si aggiunge, per chi detiene criptovalute, il rischio fisico e di estorsione. Sapere che una persona ha un patrimonio importante in bitcoin e conoscerne l’indirizzo di casa è il motivo per cui questi dati valgono un riscatto milionario. È anche il motivo per cui i clienti coinvolti hanno ricevuto un avviso diretto e dovrebbero considerare misure ulteriori, dal cambio delle abitudini di accesso alla segnalazione alle autorità.
Cosa fare se hai ricevuto l’email di Revolut
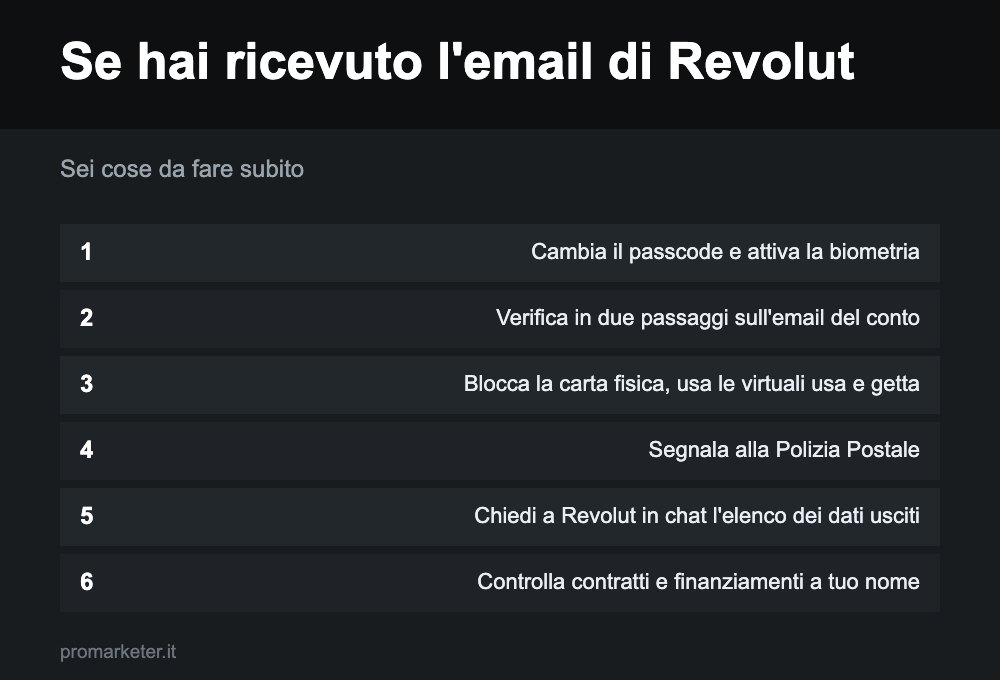
Se hai ricevuto la comunicazione di Revolut sull’incidente, sei tra i clienti coinvolti e ci sono sei cose da fare subito. Cambia il passcode dell’app e verifica che la biometria sia attiva, anche se le credenziali non sono uscite. Attiva o controlla la verifica in due passaggi sull’email associata al conto, perché è il primo canale che un truffatore userà. Blocca la carta fisica se non la stai usando e passa alle carte virtuali usa e getta per gli acquisti online. Segnala l’accaduto alla Polizia Postale e valuta una denuncia, che ti servirà se qualcuno userà i tuoi documenti. Chiedi a Revolut, dalla chat in app, l’elenco esatto dei dati condivisi nel tuo caso. Infine tieni d’occhio per i prossimi mesi eventuali richieste di finanziamento o contratti a tuo nome, per esempio controllando la tua posizione nelle centrali rischi.
Se non hai ricevuto nessuna email, non sei tra i clienti coinvolti. Revolut ha contattato direttamente le persone interessate e non c’è un elenco pubblico da consultare. Le regole di buon senso valgono comunque per tutti, e le abbiamo raccolte nella guida su quanto è sicura Revolut dopo questa vicenda.
Cosa dice Revolut e cosa succede ora
Revolut sostiene di aver bloccato l’indirizzo compromesso non appena scoperto l’inganno e di aver informato l’agenzia governativa coinvolta, le forze dell’ordine, l’autorità per la protezione dei dati e i regolatori finanziari. Sul riscatto, la posizione ufficiale è che “Revolut non è stata contattata da alcun autore del reato”, una frase che stride con la richiesta pubblica di 3 milioni di dollari ma che tecnicamente può essere vera, perché la richiesta è stata lanciata sui social e non inviata alla banca. Sul resto, la società non commenta per via delle indagini in corso.
Sul fronte italiano sono aperte le verifiche di Polizia Postale e ACN sulla casella PEC compromessa, mentre il Garante privacy dovrà valutare se la banca ha rispettato gli obblighi del GDPR sulla protezione dei dati e sulla notifica. Per Revolut, che nell’aprile 2026 aveva già incassato una multa da 11,5 milioni dall’Antitrust e che sta preparando la quotazione in borsa, il danno maggiore è reputazionale. Per i clienti, il punto fermo resta che i fondi sono al sicuro e coperti dalla garanzia sui depositi fino a 100.000 €.
👉 REVOLUT È SICURA? LA NOSTRA ANALISI
La nostra lettura del caso Revolut
Usiamo Revolut come conto principale per i viaggi e seguiamo la banca da anni, e la nostra lettura è che questo incidente pesa più della multa Antitrust di primavera, anche se ha toccato molti meno clienti. La multa riguardava il modo di raccontare i costi, che si corregge cambiando le pagine. Qui il problema è una procedura, quella con cui una banca decide di consegnare documenti e selfie a chi glieli chiede, e una procedura che ha ceduto per cinque mesi non si corregge con un comunicato.
Detto questo, il fatto che le richieste arrivassero da una PEC vera del Ministero dell’Interno sposta una parte della responsabilità sulla sicurezza delle caselle istituzionali italiane. Hudson Rock riferisce di oltre 300 credenziali del dominio pec.interno.it in circolazione nei log dei malware. Se la stessa richiesta fosse arrivata a un’altra banca, non è detto che sarebbe andata diversamente. Per questo il nostro giudizio su Revolut come conto di tutti i giorni non cambia, mentre cambia il consiglio su quanto tenerci sopra e su come trattare qualunque contatto che sembri arrivare dalla banca.
Domande frequenti sull’attacco hacker a Revolut
I soldi sui conti Revolut sono a rischio dopo l’attacco?
No. L’incidente ha riguardato la consegna di dati personali a terzi, non i sistemi della banca. Password, PIN e credenziali non sono uscite, nessun conto è stato violato e i depositi restano coperti dalla garanzia fino a 100.000 €.
Come faccio a sapere se sono tra i clienti coinvolti?
Revolut ha inviato un’email diretta a ciascun cliente coinvolto a partire dal 12 settembre 2026. Se non l’hai ricevuta, non sei tra i circa 680 profili interessati. Non esiste un elenco pubblico da consultare.
Quali dati hanno rubato gli hacker a Revolut?
Nome, data di nascita, indirizzi, telefono, email, copie dei documenti d’identità e, in alcuni casi, selfie di verifica, estratti conto e storico delle transazioni, con particolare attenzione ai movimenti in bitcoin.
Cosa devo fare se ricevo una chiamata da Revolut dopo l’attacco?
Chiudi la chiamata. Revolut non contatta i clienti al telefono per chiedere codici, conferme di operazioni o bonifici. Se hai un dubbio, apri l’app e scrivi tu in chat. Un interlocutore che conosce dettagli veri delle tue operazioni non è per questo autentico.
Revolut pagherà il riscatto?
La banca ha dichiarato di non aver ricevuto alcun contatto diretto dagli autori e non ha annunciato pagamenti. L’ultimatum pubblico è scaduto il 17 settembre 2026 senza conseguenze note al momento della pubblicazione.
Conviene chiudere il conto Revolut dopo l’attacco hacker?
Per la sicurezza dei fondi non c’è motivo, perché non sono stati toccati. Chi è tra i clienti coinvolti deve concentrarsi sulla protezione dell’identità e dell’email, non sul conto. Chi non è coinvolto può continuare a usare Revolut applicando le normali cautele contro il phishing.
Disclaimer: questo contenuto ha finalità informative e può contenere link affiliati. Le informazioni sull’incidente sono basate sulle comunicazioni di Revolut e sulle ricostruzioni di TechCrunch, SecurityWeek, Fanpage, Il Sole 24 Ore e Corriere della Sera disponibili al 21 settembre 2026 e potrebbero evolvere con le indagini. Non rappresenta consulenza finanziaria o legale.
Alessandro Sabbatini è un imprenditore digitale dal 2013 e il fondatore di ProMarketer.it. Vive di business online da oltre 13 anni — SEO, affiliate marketing e investimenti testati in prima persona, lavorando da più di 30 paesi — e su ProMarketer condivide quello che fa, come lo fa e i risultati che ottiene: guide gratuite di web marketing, strategie per generare reddito online e informazioni a scopo educativo sugli investimenti. Leggi la sua storia completa →
🔍 Trasparenza: alcuni link in questa pagina sono affiliati. Se apri un conto o acquisti tramite questi link, ProMarketer.it può ricevere una commissione senza costi aggiuntivi per te. Le recensioni e le opinioni restano indipendenti.